
Cho Hyun-sook 理事长:“安全不能是事后诸葛亮……必须从 AI 设计阶段开始内化”
CODEGATE Security Forum 理事长 Cho Hyun-sook 指出,随着 AI 技术的飞速发展,安全范式需要根本性转变,必须将安全功能内化于 AI 设计阶段,而非在现有系统上叠加安全解决方案。
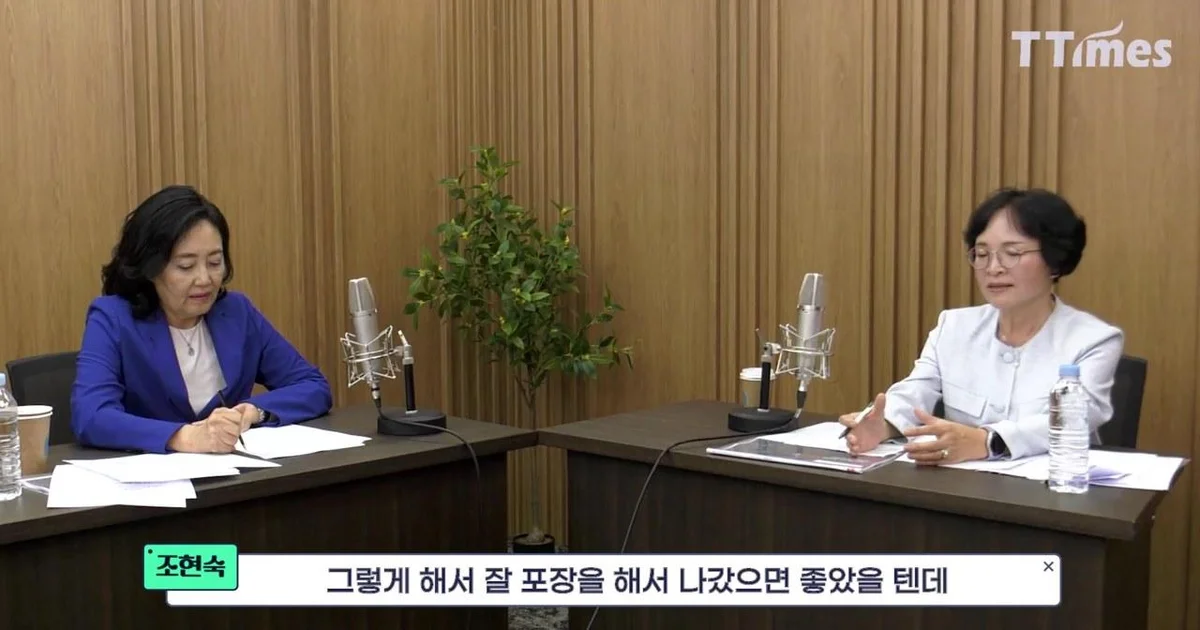
随着人工智能(AI)技术的飞速发展,AI Agent(智能体)的利用率不断提高,有观点指出,安全范式需要发生根本性的转变。分析认为,在现有系统上叠加安全解决方案的方式,反而可能降低系统效率并扩大安全漏洞。
根据 T Times TV 的视频,CODEGATE Security Forum 理事长 Cho Hyun-sook 在最近的采访中将“安全内化”视为 AI 时代的安全核心。Cho 理事长解释说:“如果直接在现有系统上叠加安全功能,系统会变得像补丁一样破烂不堪。一旦出现某种恶意代码,为了捕捉它而不断添加安全系统,最终会导致系统变得支离破碎。”她接着强调:“如果是新系统,必须实现安全内化。自主AI基础模型(专有AI基础模型)在设计初期也必须纳入安全因素。”
AI 攻击的加速与 Agent 权限控制的必要性
AI 技术也正在彻底改变黑客攻击的形式。视频中警告称,利用 AI 进行黑客攻击的速度可能比人类黑客快得多。视频提到,当 AI 被用作黑客工具时存在巨大风险:“如果说 2018 年破解漏洞平均需要 2.2 年,那么利用 MitoSu 仅需 20 小时。”
特别是能够自主判断并行动的“AI Agent”的出现,提出了新的安全课题。随着 AI Agent 被授予发送电子邮件、查阅文档、支付等各种权限,允许这些权限达到何种程度成为了核心争论点。Cho 理事长解释说,必须能够控制模型学习了什么、访问了谁的数据以及活动范围有多大。此外,她建议人类在与 AI 协作时,应具备在特定时刻停止其动作的能力。
信息物理安全与国家安全风险
安全领域也不再局限于软件,而是正在向物理世界扩展。Cho 理事长提到了“信息物理安全(Cyber-Physical Security)”的重要性,并警告称,网络攻击可能导致半导体工厂或数据中心等物理生产设施遭受打击。在自动驾驶或智能工厂等“物理 AI”时代,这直接关系到人员生命安全。
此外,网络攻击导致国家基础设施瘫痪的“网络战争”风险也被指出。一个微小的恶意代码可能通过通信网或电网扩散,从而使整个国家陷入瘫痪。Cho 理事长指出,韩国的安全弱点在于僵化的应对文化和薄弱的惩罚规定。她表示:“问题发生时应该能够立即修复,但由于报告体系复杂,难以做出即时应对。法律上应制定在发生事故时能够应对的强力惩罚规定。”
0评论
当前已关闭评论功能。