
チョ・ヒョンスク理事長「セキュリティは事後対策では間に合わない…AI設計段階から内在化すべき」
AI技術の急速な発展に伴い、セキュリティのパラダイムシフトが必要であるとの指摘が出されました。CODEGATE Security Forumのチョ・ヒョンスク理事長は、既存システムにセキュリティを後付けするのではなく…
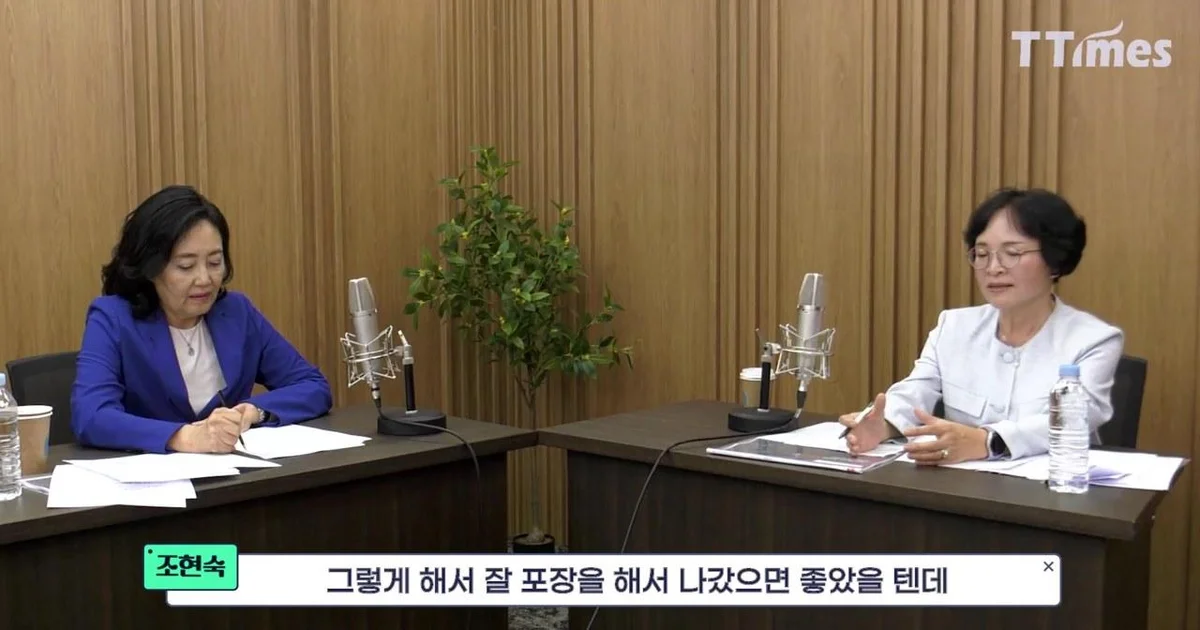
人工知能(AI)技術が急速に発展し、AIエージェントの活用度が高まる中で、セキュリティパラダイムの根本的な変化が必要だとの指摘が出た。既存のシステムにセキュリティソリューションを付け加える方式は、むしろシステムの効率性を阻害し、セキュリティの脆弱性を増大させる可能性があるという分析だ。
T Times TVの映像によると、CODEGATE Security Forumのチョ・ヒョンスク理事長は、最近行われたインタビューにおいて、AI時代のセキュリティの核心として「セキュリティの内在化」を挙げた。チョ理事長は「現在のシステムにそのままセキュリティを載せると、継ぎはぎだらけになる」とし、「どのような悪性コードが現れたとしても、それを捕まえるためにセキュリティシステムを付け足し続けていると、システムが継ぎはぎだらけになってしまう」と説明した。続いて「新しいシステムであれば、必ずセキュリティを内在化させなければならない」とし、「独自AI基盤モデル(独自)も設計の初期段階からセキュリティを組み込むべきだ」と強調した。
AIハッキングの加速化とエージェント権限統制の必要性
AI技術はハッキングの様相も完全に変えつつある。映像では、AIを活用したハッキングの速度が、人間のハッカーに比べて圧倒的に速くなる可能性があると警告した。映像では「2018年には脆弱性を突破するのに平均2.2年かかっていたが、MitoSuを活用すれば20時間しかかからない」と言及し、AIがハッキングの道具として使われる際のリスクに触れた。
特に、自ら判断して行動する「AIエージェント」の登場は、新たなセキュリティ課題を突きつけている。AIエージェントがメール送信、文書閲覧、決済など多様な権限を付与されるようになるにつれ、この権限をどこまで許容するかが核心的な争点として浮上した。チョ理事長は、モデルが何を学習したのか、誰のデータにアクセスしたのか、どの範囲まで活動できるのかを統制できなければならないと説明した。また、人間がAIと協業しながら、ある瞬間に動作を停止できる能力を備えるべきだと提言した。
サイバー・フィジカルセキュリティと国家安保リスク
セキュリティの領域もソフトウェアに限定されず、物理的な世界へと拡張されている。チョ理事長は「サイバー・フィジカルセキュリティ」の重要性に言及し、サイバー攻撃が半導体工場やデータセンターのような物理的な生産施設への打撃につながる可能性があると警告した。これは自動運転やスマートファクトリーなど、「フィジカルAI」時代における人命の安全とも直結する問題だ。
また、サイバー攻撃が国家基盤施設の麻痺につながる「サイバー戦争」の危険性も指摘された。一つの小さな悪性コードが通信網や電力網に乗って拡散し、国家全体を無力化させかねないというものだ。チョ理事長は、韓国のセキュリティの脆弱性として、硬直化した対応文化と弱い処罰規定を挙げた。彼は「問題が生じた時にすぐ直せなければならないが、報告体系が複雑で即座の対応が難しい」とし、「事故発生時に対応できる強力な処罰規定が法的に整備されるべきだ」と述べた。
0コメント
現在コメントの投稿は無効になっています。