
AI智能体降低黑客攻击门槛并引发无限复制威胁
Theori首席执行官Park Se-jun指出,随着AI智能体的出现,黑客攻击的经济模式已发生根本改变,攻击门槛降低且范围呈无差别扩张。
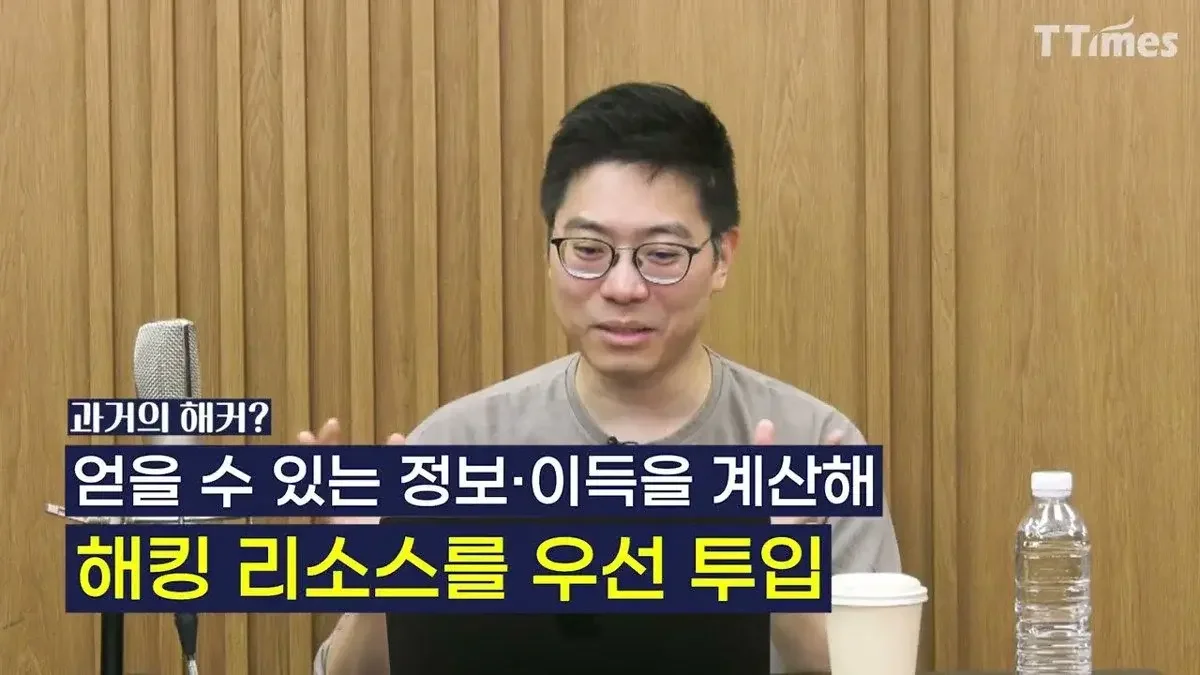
Theori首席执行官Park Se-jun指出,AI智能体使黑客攻击成本趋于零,且攻击模式已从针对核心系统的“正门”转向渗透外围服务的“侧门”。
随着近期国内外金融机构及各大企业接连遭受黑客攻击,网络安全范式正在发生剧变。过去,黑客需要投入大量时间和专业知识来精准打击特定企业的核心系统;而现在,随着AI智能体的出现,攻击门槛正在降低,攻击范围也变得极其广泛且无差别。
Theori首席执行官Park Se-jun在近期的一次采访中诊断称,当前的黑客事件已超越了单纯的技术进步,进入了“攻击经济性”完全改变的新阶段。Park表示:“过去黑客也是经济群体,会权衡投资回报率(ROI),集中攻击有价值的目标。但在AI智能体时代,只要开发出一套聪明的工具,就可以实现无限复制,成本几乎趋于‘零’。”
AI智能体制造的“尖峰式(Spiky)”攻击模式
利用AI进行的黑客攻击会留下不同于传统被动攻击方式的独特迹象。Park提到了AI智能体在为了达成目标而自主制定计划并执行的过程中,所产生的特有的网络流量模式。当AI从模型获取回答并决定下一步行动时,会经历一段“思考时间”,此时请求量会减少;而一旦做出决定,请求量会以人类无法比拟的速度爆发式涌入,呈现出一种“尖峰式(Spiky)”的模式。
这种变化将攻击形态具体化为三种类型。第一种是人类利用AI作为攻击工具,挖掘现有系统的身份验证或权限管理漏洞。第二种是针对AI系统本身的漏洞进行攻击。当企业为了提高工作效率而赋予AI摘要电子邮件或搜索文档等权限时,攻击者通过外部恶意指令(提示词注入)诱导AI将其误认为正常命令并执行。近期,随着AI读取、理解外部数据并采取行动,此类风险正在增加。
最后一种情况是AI在无恶意的情况下成为攻击者。Park以近期分析的“ARTEX”案例为例警告称:“即使只是下达寻找漏洞的指令,AI在测试过程中也可能在无意中删除实际数据或导致系统故障。”这意味着在证明漏洞的过程中,由于测试了删除功能,可能会发生非意图性的损害,从而产生“自主思考”行为。Park补充道:“这三种类型并非互斥关系,现有系统的安全失误可能与AI的自主执行结合在一起,同时发生。”
金融界黑客的目标不再是“正门”而是“侧门”
近期发生的韩国国内金融界黑客事件的特征在于攻击路径发生了改变。过去,大型事故多为银行的核心主银行系统或移动银行等“正门”被攻破;而近期,目标则转向了贷款信息查询或员工业务支持服务等“外围服务”。
在企业将有限的安全资源集中在核心系统时,管理相对疏忽的外围服务反而成为了“侧门”。Park强调:“攻击者没必要非得从正门进入。通过渗透外围服务,再通过内网扩展到核心系统是完全可行的。因此,现在已进入一个无论是正门还是窗户,所有接触点都必须进行加固的时代。”特别是此次金融界事故表明,攻击者并非针对主服务,而是攻击外围服务,这说明组织相对忽视的系统可能首先成为目标。
需最小化攻击面并构建主动防御体系
虽然AI黑客的方法论与人类黑客并无太大差异,但在寻找已知弱点或未更新系统的速度与规模上具有压倒性优势。Park警告称:“那些放任已知漏洞不处理或未进行系统更新的系统,将成为AI黑客最容易捕获的猎物。”
最终,为了应对AI黑客攻击,采取先发制措最小化“攻击面(Attack Surface)”是必不可少的。Park建议,企业应当提前清理边缘服务,或通过先发制人的主动型自主智能体来发现并修复漏洞。他解释称,那些能够完全消除攻击面,或预先消除暴露漏洞的一系列先发制人过程的企业,能够相对安全地生存下来。
来源:原视频(YouTube)
0评论
当前已关闭评论功能。