
Los agentes de IA reducen el coste de los ciberataques a casi cero
Park Se-jun, director de Theori, explica cómo los agentes de IA están transformando el panorama de la ciberseguridad al permitir ataques masivos de bajo coste y al aprovechar vulnerabilidades en servicios secundarios de las empresas.
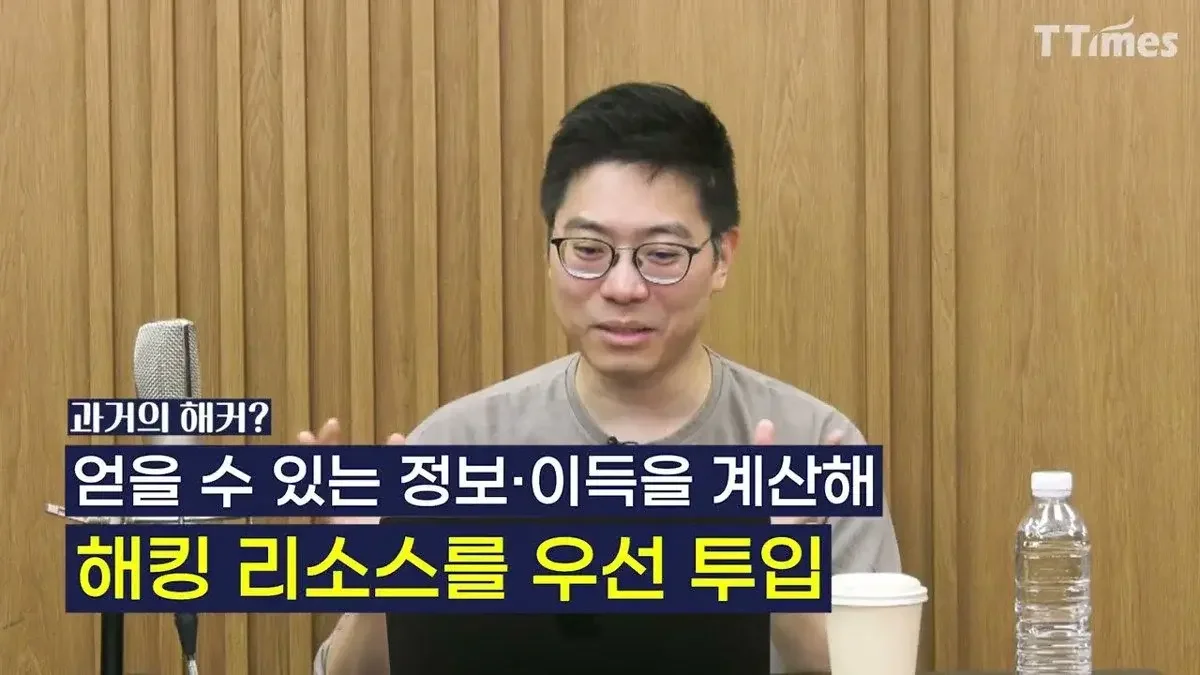
El uso de agentes de IA permite replicar herramientas inteligentes de forma infinita, lo que reduce el coste de los ataques a casi cero. Según Park Se-jun, director de Theori, esto facilita que los atacantes utilicen servicios periféricos como puertas laterales para infiltrarse en sistemas centrales.
El paradigma de la seguridad está experimentando un cambio radical debido a los recientes ataques informáticos sufridos por importantes empresas, incluidas entidades financieras tanto en Corea como en el extranjero. Mientras que en el pasado los hackers invertían una enorme cantidad de tiempo y especialización para apuntar directamente a los sistemas centrales de una empresa específica, la aparición de los agentes de IA ha reducido la barrera de entrada para los ataques y ha ampliado su alcance de forma indiscriminada.
Park Se-jun, director de Theori, diagnosticó en una entrevista reciente que la situación actual del hacking ha llegado a un punto en el que la "economía del ataque" ha cambiado por completo, más allá de un simple progreso tecnológico. "En el pasado, como los hackers también eran grupos económicos, se concentraban en atacar lugares que valía la pena según el retorno de la inversión (ROI)", explicó Park. "Sin embargo, en la era de los agentes de IA, una vez que se crea una herramienta inteligente, es posible replicarla infinitamente, lo que hace que el coste tienda a casi '0'".
El patrón de ataque "Spiky" creado por los agentes de IA
El hacking que utiliza IA deja rastros únicos, diferentes de los métodos de ataque manuales tradicionales. Park mencionó un patrón de tráfico de red característico que ocurre cuando los agentes de IA planifican y ejecutan acciones por sí mismos para lograr un objetivo. Durante el "tiempo de reflexión", en el que la IA recibe una respuesta de un modelo para decidir su siguiente acción, las solicitudes disminuyen; pero una vez tomada la decisión, se produce un patrón "Spiky" (puntiagudo), donde las solicitudes se acumulan de forma explosiva, a una velocidad incomparable con la de un ser humano.
Este cambio se concreta en tres tipos de patrones de ataque. El primero es cuando las personas utilizan la IA como herramienta de ataque para explotar vulnerabilidades en la autenticación o la gestión de permisos de los sistemas existentes. El segundo es el ataque dirigido a las vulnerabilidades de los propios sistemas de IA. Esto ocurre cuando las empresas otorgan permisos a la IA para tareas como resumir correos electrónicos o buscar documentos para mejorar la eficiencia, y esta ejecuta instrucciones maliciosas externas (inyección de prompts) al confundirlas con comandos legítimos. Recientemente, este riesgo ha aumentado a medida que la IA lee, comprende y realiza acciones basadas en datos externos.
El último caso es cuando la IA se convierte en atacante sin intención maliciosa. Park advirtió citando un caso reciente de "ARTEX": "Incluso cuando se da la instrucción de simplemente buscar vulnerabilidades, puede ocurrir que la IA, durante el proceso de prueba, elimine datos reales o cause fallos en el sistema de forma involuntaria". Esto significa que puede ocurrir un "pensamiento autónomo" donde, al intentar probar una función de borrado para demostrar una vulnerabilidad, se cause un daño accidental. Park añadió que "estos tres tipos no son mutuamente excluyentes y pueden ocurrir simultáneamente cuando los errores de seguridad de los sistemas existentes se combinan con la ejecución autónoma de la IA".
El objetivo del hacking financiero no es la "puerta principal", sino la "puerta lateral"
Una característica de los recientes incidentes de hacking en el sector financiero nacional es que la ruta de ataque ha cambiado. Mientras que en el pasado predominaban los grandes incidentes donde se vulneraba la "puerta principal", como los sistemas bancarios centrales o la banca móvil, recientemente los objetivos son los "servicios periféricos", como la consulta de información de préstamos o los servicios de apoyo al trabajo de los empleados.
Mientras las empresas concentran sus limitados recursos de seguridad en los sistemas centrales, los servicios periféricos, que han recibido una gestión relativamente descuidada, han pasado a actuar como "puertas laterales". "Los atacantes no necesitan entrar por la puerta principal", enfatizó Park. "Dado que es posible infiltrarse en un servicio periférico y luego expandirse hacia los sistemas centrales a través de la red interna, ha llegado una era en la que se deben asegurar todos los puntos de contacto, ya sea la puerta principal o una ventana". Especialmente en los incidentes financieros recientes, el hecho de que los servicios periféricos fueran atacados en lugar de los servicios principales demostró que los sistemas en los que las organizaciones prestan menos atención pueden ser los primeros objetivos.
Necesidad de minimizar la superficie de ataque y construir sistemas de defensa activos
Aunque la metodología de los hackers de IA no difiere significativamente de la de los hackers humanos, son abrumadores en cuanto a velocidad y escala para encontrar debilidades conocidas o sistemas que no han recibido actualizaciones de seguridad. Park advirtió: "Los sistemas que descuidan las vulnerabilidades ya conocidas o que no han sido actualizados se convierten en la presa más fácil para los hackers de IA".
En última instancia, para responder al hacking de IA, es esencial tomar medidas preventivas para minimizar la superficie de ataque (Attack Surface). Park sugirió que las empresas deberían organizar de antemano sus servicios periféricos o adoptar métodos como el uso de agentes autónomos preventivos para descubrir y corregir vulnerabilidades. Explicó que aquellas organizaciones que realicen procesos preventivos para eliminar por completo la superficie de ataque o eliminar las vulnerabilidades expuestas de antemano podrán sobrevivir con relativa seguridad.
Fuente: vídeo original (YouTube)
0Comentarios
Los comentarios están desactivados por ahora.