
AIエージェントが招くハッキングの経済性変化と新たな脅威
AIエージェントの登場により、ハッキングの攻撃コストが限りなくゼロに近づき、攻撃の範囲が無差別化している。従来のメインシステムを狙う手法から、管理の薄い周辺サービスを突破口とする手法へと、セキュリティのパラダイムが変化している。
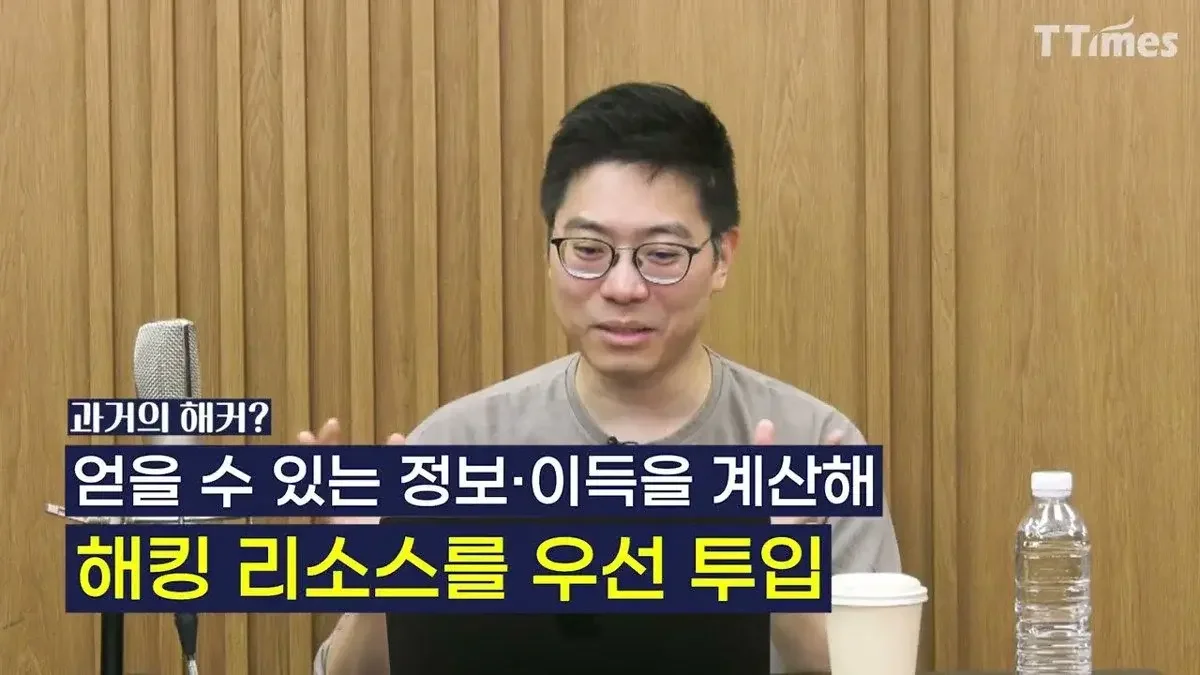
AIエージェントの登場により攻撃コストがほぼゼロに収束する中、Theoriのパク・セジュン代表は、従来の核心システムへの攻撃ではなく、管理が疎かな外郭サービスが「横門」として狙われる新たな脅威を警告した。
国内外の金融機関をはじめとする主要企業でハッキング被害が相次いでおり、セキュリティのパラダイムが急変している。かつてハッカーは膨大な時間と専門性を投入して特定の企業の核心システムを狙い撃ちしていたが、現在はAIエージェントの登場により、攻撃のハードルが下がり、その範囲も無差別なほどに広がっている。
パク・セジュン Theori 代表は最近のインタビューにおいて、現在のハッキング事態は単なる技術的進歩を超え、「攻撃の経済性」が完全に変わる地点に達していると診断した。パク代表は「過去にはハッカーも経済的な集団であるため、投資対効果(ROI)を考慮して攻撃する価値のある場所に集中していた」とし、「しかしAIエージェント時代には、賢いツールを一度作ってしまえば無限に複製が可能であり、コストはほぼ『0』に収束する」と説明した。
AIエージェントが作る「スパイキー(Spiky)」な攻撃パターン
AIを活用したハッキングは、従来の受動的な攻撃方式とは異なる独特の兆候を残す。パク代表は、AIエージェントが目標達成のために自ら計画を立てて実行する過程で発生する、特有のネットワークトラフィックパターンに言及した。AIがモデルから回答を受け取って次の行動を決定する「検討する時間」にはリクエストが減少するが、決定が下されると人間の速度とは比較にならないほど爆発的にリクエストが押し寄せる「スパイキー(Spiky)」なパターンが現れるという。
このような変化は、攻撃の様相を3つの類型に具体化させる。第一は、人間がAIを攻撃ツールとして活用し、既存システムの認証や権限管理の脆弱性を突くケースだ。第二は、AIシステム自体の脆弱性を狙う攻撃である。企業が業務効率化のためにAIにメールの要約や文書検索などの権限を付与する際、外部からの悪意ある指示を正常な命令と誤認して実行させてしまう方式だ。最近では、AIが外部データを読み取って理解し、アクションを起こす過程でこうしたリスクが高まっている。
最後は、AIが悪意なくとも攻撃者となるケースだ。パク代表は最近分析した「ARTEX」の事例を挙げ、「単に脆弱性を探すよう指示しただけであるにもかかわらず、AIがテストの過程で意図せず実際のデータを削除したり、システム障害を引き起こしたりする事態が発生する」と警告した。脆弱性を証明する過程で削除機能までテストしてしまい、図らずも被害を与えてしまう「自律的な思考」が発生し得るという意味だ。パク代表は「これら3つの類型は互いに排他的な関係ではなく、既存システムのセキュリティミスがAIの自律的な実行と結びつき、同時に起こり得る」と付け加えた。
金融界のハッキング標的は「正門」ではなく「横門」
最近発生した国内金融界のハッキング事故の特徴は、攻撃経路が変わった点にある。過去には銀行の中枢であるメインバンキングシステムやモバイルバンキングなどの「正門」が突破される大型事故が主流だったが、最近ではローン情報の照会や従業員の業務支援サービスといった「外郭サービス」が標的となっている。
企業が限られたセキュリティリソースを核心システムに集中させている間に、相対的に管理が疎かだった外郭サービスが「横門」の役割を果たすようになったのだ。パク代表は「攻撃者はあえて正門から入る必要はない」とし、「外郭サービスに侵入した後、内部網を通じて核心システムへと拡張する方式が可能であるため、今や正門であれ窓であれ、すべての接点を補完すべき時代が来た」と強調した。特に今回の金融界の事故においても、メインサービスではなく外郭サービスが攻撃を受けたことは、組織が相対的に注意を払っていないシステムが先に標的となり得ることを示している。
攻撃表面の最小化と能動型防御体系の構築の必要性
AIハッカーは人間のハッカーと方法論は大きく変わらないが、既知の弱点やセキュリティアップデートが行われていないシステムを見つけ出す速度と規模において圧倒的である。パク代表は「すでに知られている脆弱性を放置したり、アップデートを行っていないシステムは、AIハッカーにとって最も容易な餌食となる」と警告した。
結局、AIハッキングに対処するためには、攻撃表面(Attack Surface)を最小化する先制的な措置が不可欠である。パク代表は、企業が周辺サービスをあらかじめ整理したり、先制的な能動型自律エージェントを通じて脆弱性を発掘し修正していく方式を取るべきだと提言した。攻撃表面を完全になくすか、露出した脆弱性を事前に除去する一連の過程を先制的に遂行した場所が、比較的安全に生き残ることができるという説明だ。
0コメント
現在コメントの投稿は無効になっています。