
"정문 아닌 옆문 뚫렸다"…AI 에이전트가 불러온 '무한 복제' 해킹 위협
AI 에이전트의 등장으로 해킹 비용이 '0'에 수렴하면서, 기업의 핵심 시스템뿐만 아니라 관리 사각지대에 놓인 외곽 서비스까지 공격 범위가 무차별적으로 확대되고 있다.
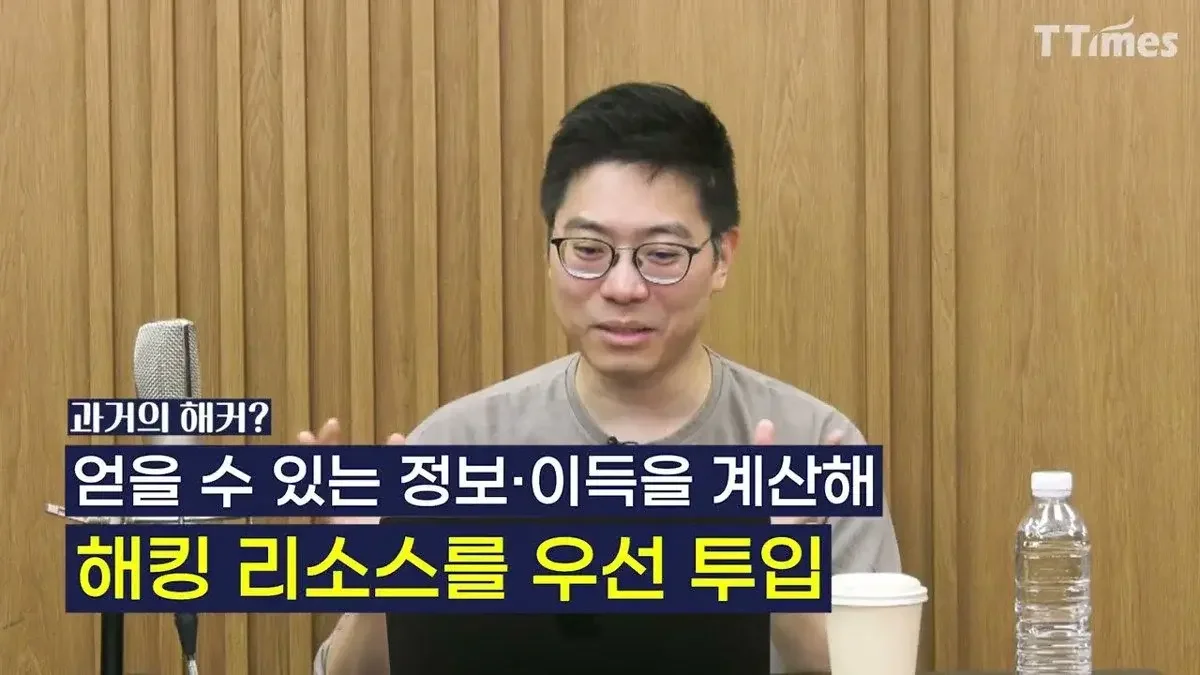
최근 국내외 금융사를 비롯한 주요 기업들이 잇따라 해킹 피해를 입으면서 보안 패러다임이 급변하고 있다. 과거 해커들이 막대한 시간과 전문성을 투입해 특정 기업의 핵심 시스템을 정조준했다면, 이제는 AI 에이전트의 등장으로 공격의 문턱이 낮아지고 범위는 무차별적으로 넓어졌다.
박세준 티오리(Theori) 대표는 최근 진행된 인터뷰를 통해 현재의 해킹 사태가 단순한 기술적 진보를 넘어 '공격의 경제성'이 완전히 바뀐 지점에 와 있다고 진단했다. 박 대표는 "과거에는 해커들도 경제적 집단이기에 투자 대비 수익(ROI)을 따져 공격할 가치가 있는 곳에 집중했다"며 "하지만 AI 에이전트 시대에는 똑똑한 도구를 한 번 만들어 놓으면 무한 복제가 가능해 비용이 거의 '0'에 수렴한다"고 설명했다.
AI 에이전트가 만드는 '스파이키(Spiky)'한 공격 패턴
AI를 활용한 해킹은 기존의 수동적인 공격 방식과는 다른 독특한 징후를 남긴다. 박 대표는 AI 에이전트가 목표를 달성하기 위해 스스로 계획을 세우고 실행하는 과정에서 발생하는 특유의 네트워크 트래픽 패턴을 언급했다. AI가 모델로부터 답변을 받아 다음 행동을 결정하는 '고민하는 시간'에는 요청이 줄어들다가, 결정이 내려지면 사람의 속도와 비교할 수 없을 만큼 폭발적으로 요청이 몰리는 '스파이키(Spiky)'한 패턴이 나타난다는 것이다.
이러한 변화는 공격의 양상을 세 가지 유형으로 구체화한다. 첫째는 사람이 AI를 공격 도구로 활용해 기존 시스템의 인증이나 권한 관리 취약점을 파고드는 경우다. 둘째는 AI 시스템 자체의 취약점을 노리는 공격이다. 기업이 업무 효율을 위해 AI에게 이메일 요약이나 문서 검색 등의 권한을 부여할 때, 외부의 악의적인 지시(프롬프트 인젝션)를 정상적인 명령으로 오인해 수행하게 만드는 방식이다. 최근에는 AI가 외부 데이터를 읽어오고 이해해 액션을 취하는 과정에서 이러한 위험이 커지고 있다.
마지막은 AI가 악의 없이도 공격자가 되는 경우다. 박 대표는 최근 분석한 '알텍스(ARTEX)' 사례를 들며 "단순히 취약점을 찾으라는 지시를 내렸음에도, AI가 테스트 과정에서 의도치 않게 실제 데이터를 삭제하거나 시스템 장애를 일으키는 일이 발생한다"고 경고했다. 취약점을 증명하는 과정에서 삭제 기능까지 테스트하다가 본의 아니게 피해를 입히는 '자율적 사고'가 발생할 수 있다는 의미다. 박 대표는 "이 세 가지 유형은 서로 배타적인 관계가 아니며, 기존 시스템의 보안 실수가 AI의 자율적 실행과 결합해 동시에 일어날 수 있다"고 덧붙였다.
금융권 해킹의 타깃은 '정문'이 아닌 '옆문'
최근 발생한 국내 금융권 해킹 사고의 특징은 공격의 경로가 바뀌었다는 점이다. 과거에는 은행의 중추적인 메인 뱅킹 시스템이나 모바일 뱅킹 등 '정문'이 뚫리는 대형 사고가 주를 이뤘다면, 최근에는 대출 정보 조회나 직원 업무 지원 서비스 같은 '외곽 서비스'가 타깃이 되고 있다.
기업들이 한정된 보안 리소스를 핵심 시스템에 집중하는 사이, 상대적으로 관리가 소홀했던 외곽 서비스들이 '옆문' 역할을 하게 된 것이다. 박 대표는 "공격자는 굳이 정문으로 들어갈 필요가 없다"며 "외곽 서비스에 침투한 뒤 내부망을 통해 핵심 시스템으로 확장하는 방식이 가능하기 때문에, 이제는 정문이든 창문이든 모든 접점을 보완해야 하는 시대가 왔다"고 강조했다. 특히 이번 금융권 사고에서도 메인 서비스가 아닌 외곽 서비스들이 공격을 받으면서, 조직이 상대적으로 덜 신경 쓰고 있는 시스템이 먼저 타깃이 될 수 있음을 보여주었다.
공격 표면 최소화와 능동형 방어 체계 구축 필요
AI 해커는 사람 해커와 방법론이 크게 다르지 않지만, 알려진 약점이나 보안 업데이트가 되지 않은 시스템을 찾아내는 속도와 규모 면에서 압도적이다. 박 대표는 "이미 알려진 취약점을 방치하거나 업데이트를 하지 않은 시스템은 AI 해커의 가장 쉬운 먹잇감이 된다"고 경고했다.
결국 AI 해킹에 대응하기 위해서는 공격 표면(Attack Surface)을 최소화하는 선제적 조치가 필수적이다. 박 대표는 기업들이 변두리 서비스를 미리 정리하거나, 선제적인 능동형 자율 에이전트를 통해 취약점을 발굴하고 고쳐나가는 방식을 취해야 한다고 제언했다. 공격 표면을 아예 없애거나, 노출된 취약점을 사전에 제거하는 일련의 과정들을 선제적으로 수행한 곳들이 비교적 안전하게 살아남을 수 있다는 설명이다.
0댓글
현재 댓글 작성이 비활성화되어 있습니다.